Gruppenrichtlinie, Gruppenrichtlinienobjekt und RSoP erklärt
Post-Themen durchsuchen
- Einführung
- Was ist Gruppenrichtlinie (GP)?
- RSoP (Resultant Set of Policy)
- Gruppenrichtlinienobjekte (GPOs)
- Fazit
- Andere hilfreiche Anleitungen
- Zusätzliche Ressourcen und Referenzen
Einführung
Dieses Handbuch gibt einen Überblick über Gruppenrichtlinien, RSoP (Resultant Set of Policy) und Gruppenrichtlinienobjekte.
In diesem Handbuch verwendete Akronyme:
GP - Gruppenrichtlinie
RSoP – Resultierender Richtliniensatz
GPOs oder GP-Objekte – Gruppenrichtlinienobjekte
GPMC – Gruppenrichtlinien-Verwaltungskonsole
GP-Einstellungen – Gruppenrichtlinieneinstellungen
Was ist Gruppenrichtlinie (GP)?
Gruppenrichtlinie ist ein Microsoft-Infrastrukturtool, das eine zentralisierte Verwaltung und Konfiguration von Benutzer- und Computereinstellungen bereitstellt. Die Gruppenrichtlinie tut dies über Gruppenrichtlinieneinstellungen und Gruppenrichtlinieneinstellungen.
Die Schönheit von GP ist, dass es Administratoren eine zentralisierte Verwaltung und Kontrolle bietet. Beispielsweise kann ein Administrator eine Kennwortkomplexitätsrichtlinie erzwingen. Oder ändern Sie bestimmte Einstellungen von in die Domäne eingebundenen Computern.
Gruppenrichtlinien-Verwaltungskonsole (GPMC)

Group Policy Management Console (GPMC) ist das Tool zum Erstellen von GPOs. GPOs sind die eigentlichen Objekte, in denen der Administrator die Richtlinien festlegt, die Benutzer- und Computereinstellungen steuern.
Im Folgenden sind einige der Dinge aufgeführt, die Sie mit GPMC tun können:
- Erstellen Sie neue und bearbeiten Sie vorhandene GPOs
- Exportieren Sie vorhandene GPOs und importieren Sie GPOs.
- Außerdem können Sie GPOs kopieren, einfügen, sichern und wiederherstellen
- Erstellen Sie GPO-Berichte, einschließlich RSoP-Berichte
RSoP (Resultant Set of Policy)
RSoP ist ein Bericht über Gruppenrichtlinieneinstellungen, die auf Benutzer und Computer angewendet werden. Sie können verwenden RSoP.mmc um RSoP für einen lokalen Computer zu erhalten. Um RSoP-Informationen für einen Remote-Computer abzurufen, verwenden Sie die GPResult-Befehlszeile.
GPResult zeigt die Resultant Set of Policy (RSoP)-Informationen für einen lokalen oder entfernten Benutzer und/oder Computer an. Klicken Sie auf, um zu erfahren, wie Sie den GPResult-Befehl verwendenGPResult-Befehl: Syntax, Parameter, Beispiele.
So verwenden Sie RSoP.mmc, um angewendete GPOs zu erhalten
- Melden Sie sich mit einem Administratorkonto am Computer an.
- Halten Sie als Nächstes die Windows-Logo-Taste und R gedrückt, um zu öffnen Lauf . Wann Lauf öffnet, tippen RSoP.msc und klicken Sie auf Ok. RSoP beginnt mit dem Sammeln der Informationen (siehe zweites Bild unter den gesponserten Inhalten).

- Wenn es fertig ist, wird es einen Bericht ähnlich dem Bild unten anzeigen.

Das Generieren der auf einen Computer angewendeten Richtlinien ist hilfreich für die Fehlerbehebung und Lösung von Gruppenrichtlinienproblemen. Es hilft festzustellen, welche Richtlinien auf einen Benutzer oder Computer angewendet oder nicht angewendet werden.
RSoP.mmc-Ergebnisse verstehen
Das von RSoP.mmc generierte Ergebnis besteht aus zwei Teilen, Computerkonfiguration und Benutzer Konfiguration .

Die Ergebnisse ähneln den Einstellungen in einem typischen Gruppenrichtlinienobjekt. Das Ergebnis zeigt jedoch nur Einstellungen, die auf den Computer oder Benutzer angewendet wurden.
Als Beispiel, wenn ich auf die klicke ComputerkonfigurationSoftwareeinstellungen Knoten, es ist leer. Dies liegt daran, dass keine Richtlinieneinstellung von den Einstellungen in diesem Knoten auf den Computer angewendet wurde.

Wie ich bereits sagte, können Sie RSoP-Ergebnisse verwenden, um Probleme mit GPOs zu beheben. Angenommen, Sie haben Kennwortrichtlinien erstellt und das Gruppenrichtlinienobjekt auf eine Organisationseinheit angewendet. Sie haben bestätigt, dass sich ein bestimmter Computer in der Organisationseinheit befindet, in der das Gruppenrichtlinienobjekt angewendet wird. Aber wenn Sie den Computer überprüfen, gilt die Kennwortrichtlinie nicht.
Um die auf diesen Computer angewendeten Kennwortrichtlinien anzuzeigen, erweitern Sie im RSoP-Ergebnis Computerkonfiguration Windows-Einstellungen SicherheitseinstellungenKontorichtlinie . Dann klick Kennwortrichtlinie . Auf der rechten Seite der Konsole können Sie die auf diesen Computer angewendeten Kennwortrichtlinien überprüfen.
wie Prozesse von allen Benutzern angezeigt werden
 Spitze
Es gibt noch andere Faktoren, die Ihnen dabei helfen können festzustellen, warum ein Gruppenrichtlinienobjekt nicht auf einen Benutzer oder Computer angewendet wird. Einzelheiten finden Sie im nächsten Abschnitt.
Gruppenrichtlinienobjekte (GPOs)
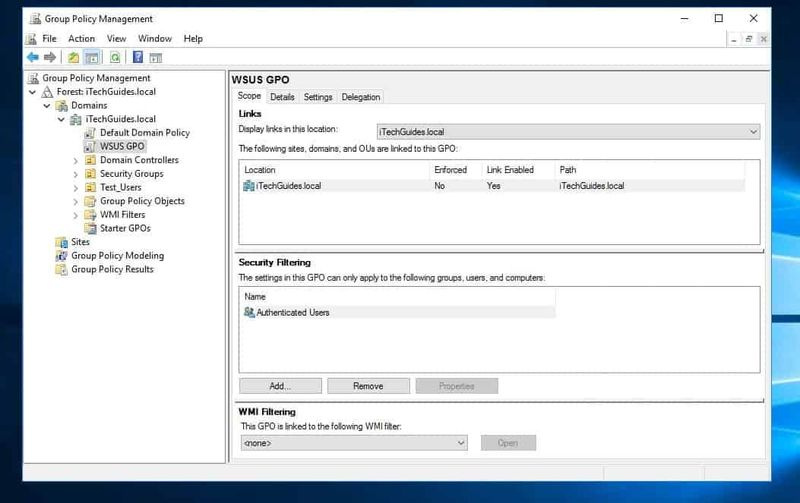
Ein GPO ist eine Sammlung von Benutzer- und Computereinstellungen, die die Berechtigungen, das Verhalten und die Konfiguration von Benutzern oder Computern definieren, auf die das GPO angewendet wird.
Ein Gruppenrichtlinienobjekt kann auf der Containerebene der Domäne, der Organisationseinheit oder der Website angewendet werden.

Wenn Sie ein GPO auf einen Container anwenden, erben alle Objekte in diesem Container die in den GPO-Einstellungen definierten Richtlinien.
SpitzeObjekte, die GPO-Richtlinien enthalten, können auch von anderen Konfigurationen wie z Vererbung blockieren oder Keine Überschreibung (mehr dazu weiter unten).
Um eine GOP auf eine Domäne, OU oder Site anzuwenden, können Sie eine neue GPO erstellen oder eine vorhandene verknüpfen.
Erzwungen , Vererbung blockieren und GPO-Priorität
Weiter oben in diesem Handbuch habe ich gesagt, dass GPOs angewendet werden können Websites , Domänen und Organisationseinheiten (OUs). Wenn Sie ein GPO auf einen Container anwenden, sollten alle Objekte innerhalb des Containers die GPO-Einstellungen anwenden. Aber es gibt eine Einschränkung.
Es gibt zwei GPO-Einstellungen, die beeinflussen, ob ein GPO auf ein Objekt angewendet werden darf oder nicht – Erzwungen und Vererbung blockieren . Wenn Sie nicht möchten, dass höhere GPO-Links auf einen untergeordneten Container angewendet werden, können Sie dies aktivieren Vererbung blockieren . Wenn Sie jedoch GPOs der obersten Ebene für untergeordnete Container erzwingen möchten, aktivieren Sie diese Erzwungen auf dem übergeordneten Gruppenrichtlinienobjekt.
Wenn ein GPO eingestellt ist Erzwungen , überschreibt es Vererbung blockieren . Das bedeutet, dass Erzwungen Politik hat Vorrang Vererbung blockieren Richtlinien.
SpitzeVererbung blockieren wird an einem untergeordneten Container festgelegt, um zu verhindern, dass alle GPOs in oberen höheren Containern auf den untergeordneten Container angewendet werden. Aber wenn Sie aktivieren Erzwungen auf der obersten Ebene GPO überschreibt es Vererbung blockieren am untergeordneten Container festgelegt.
Zum Einstellen Erzwungen , klicken Sie mit der rechten Maustaste auf das Gruppenrichtlinienobjekt der obersten Ebene. Dann klick Erzwungen .
zte zmax root apk

Zum Einstellen Vererbung blockieren , klicken Sie mit der rechten Maustaste auf den Container der unteren Ebene. Dann klick Vererbung blockieren .

GPO (Gruppenrichtlinienobjekt)-Verarbeitungsreihenfolge
Die GPO-Verarbeitung basiert auf einem Last-Writer-Wins-Modell. Dies bedeutet, dass ein später angewendetes GPO Vorrang vor früher angewendeten GPOs hat.
GPOs werden in dieser Reihenfolge angewendet:
- Das lokale Gruppenrichtlinienobjekt wird zuerst angewendet
- Dann werden mit Sites verknüpfte GPOs angewendet
- Gefolgt von GPOs, die mit Domänen verknüpft sind
- Schließlich werden GPOs, die mit Organisationseinheiten (OUs) verknüpft sind, zuletzt angewendet
Außer Erzwungen auf Site- oder Domänenebene aktiviert ist, wird ein auf die OU angewendetes GPO auf ein Objekt angewendet. Diese Informationen sind sehr nützlich für die Fehlerbehebung.
So zeigen Sie die Gruppenrichtlinien-Rangfolge eines Containers an:
- Markieren Sie den Container (klicken Sie darauf). Klicken Sie auf der rechten Seite auf die Vererbung von Gruppenrichtlinien Tab.

Fazit
In diesem Handbuch habe ich Gruppenrichtlinien, RSoP (Resultant Set of Policy) und Gruppenrichtlinienobjekte behandelt. Ich hoffe, dies hat Ihr Wissen über Gruppenrichtlinien verbessert.
Ich hoffe auch, dass Sie diese S-Zone hilfreich fanden.
Wenn Sie Fragen oder Kommentare haben, verwenden Sie das Formular zum Hinterlassen einer Antwort am Ende des Leitfadens. Teilen Sie alternativ Ihre Erfahrungen mit der Konfiguration, Verwaltung und Fehlerbehebung von Gruppenrichtlinien und GPOs.
Andere hilfreiche Anleitungen
- GPUPDATE (Gruppenrichtlinien-Aktualisierungsbefehl): Syntax, Parameter und Beispiele
- WSUS (Windows Server Update Service): Installation und Konfiguration
Zusätzliche Ressourcen und Referenzen
- So verwenden Sie RSoP zum Überprüfen und Beheben von Gruppenrichtlinieneinstellungen
- Geschichten aus der Community: Erzwungene vs. Blockvererbung
- So verwenden Sie die Richtlinienergebnissatzprotokollierung zum Sammeln von Computerrichtlinieninformationen
- Verwalten der Vererbung von Gruppenrichtlinien